چگونه سامانه پایش و مدیریت رویدادهای امنیتی کسپرسکی (Kaspersky SIEM) تصویر معناداری از لاگ ها برای مرکز عملیات امنیت (SOC) میسازد؟
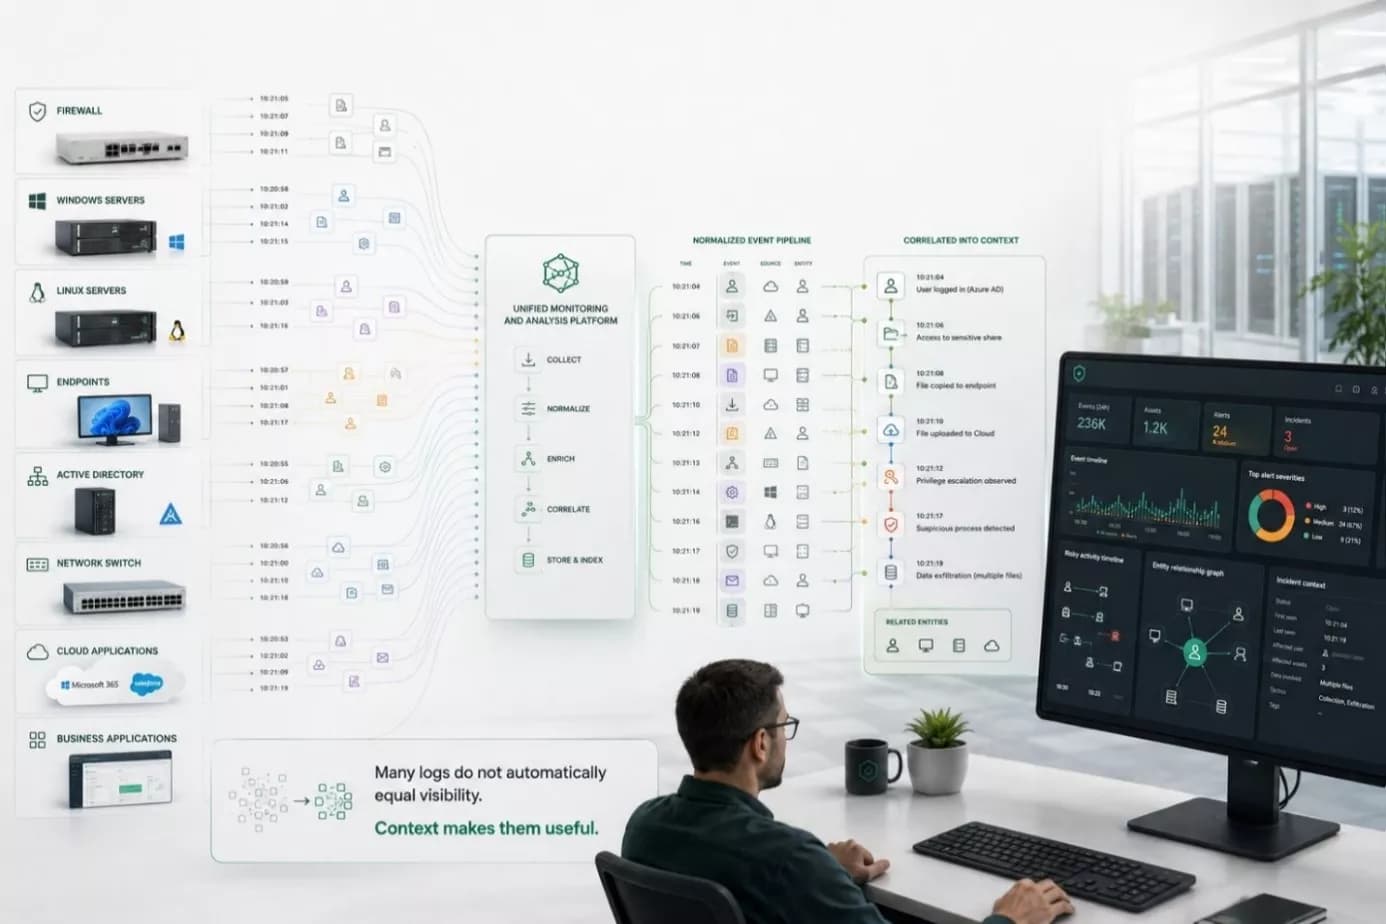
مراکز عملیات امنیت هر روز با حجم بزرگی از رویدادهای ثبتشده در فایروالها، سرورها، نقاط پایانی، تجهیزات شبکه و سرویسهای ابری روبهرو هستند. چالش اصلی، صرفا جمعآوری این دادهها نیست؛ بلکه یافتن ارتباط میان رویدادهایی است که بهتنهایی عادی به نظر میرسند، اما در کنار هم میتوانند نشانه یک تهدید باشند.
سامانه Kaspersky Unified Monitoring and Analysis Platform یا KUMA با دریافت و یکپارچهسازی دادهها از منابع مختلف، به تیم امنیت کمک میکند این ارتباطها را سریعتر شناسایی کند. این راهکار که با عنوان Kaspersky SIEM نیز شناخته میشود، رویدادها را نرمالسازی و تحلیل میکند و با همبستهسازی آنها، زمینه لازم برای بررسی دقیقتر هشدارها را فراهم میآورد.
برای مثال، ورود یک کاربر در ساعتی غیرمعمول ممکن است بهتنهایی نگرانکننده نباشد. اما اگر پس از آن، همان حساب روی سامانهای دیگر مشاهده شود و فعالیتی خارج از الگوی معمول انجام دهد، کنار هم قرار گرفتن این نشانهها اهمیت پیدا میکند. در چنین شرایطی، تحلیلگر به جای بررسی چند هشدار پراکنده، میتواند زنجیره رخداد را در یک زمینه مشخص دنبال کند.
KUMA علاوه بر تحلیل رویدادهای جاری، امکان جستوجو در دادههای گذشته و اجرای قواعد تشخیصی روی آنها را نیز فراهم میکند. این قابلیت زمانی مفید است که اطلاعات تازهای درباره یک تهدید منتشر شده و سازمان میخواهد بررسی کند آیا نشانههای آن پیشتر در شبکه دیده شده است یا نه. غنیسازی رویدادها با اطلاعات تهدید، داشبوردهای متناسب با نیاز تیم امنیت و پشتیبانی از پاسخگویی کنترلشده نیز از دیگر قابلیتهایی هستند که به فرایند بررسی رخداد کمک میکنند.
البته ارزش یک SIEM فقط به فهرست قابلیتهای آن وابسته نیست، بلکه انتخاب و استقرار موفق آن نیازمند شناخت منابع داده، حجم رویدادها، سناریوهای مهم تشخیص و فرایندهای واقعی مرکز عملیات امنیت سازمان است.
شرکت ایمن آزما افزار با ارائه خدمات مشاوره، طراحی معماری، معرفی محصول، نصب آزمایشی و پیادهسازی KUMA، سازمانها را در ارزیابی و توسعه زیرساخت پایش رویدادهای امنیتی همراهی میکند.
برای آشنایی بیشتر با قابلیتها و ملاحظات استقرار این راهکار، متن کامل مقاله را مطالعه کنید.