تاب آوری در صنعت با امنیت سایبری، چگونه KICS از تداوم تولید محافظت میکند؟
در زیرساخت های صنعتی، امنیت سایبری فقط به محافظت از چند رایانه یا جلوگیری از اجرای بدافزار محدود نمی شود. در پالایشگاه، نیروگاه، مجتمع پتروشیمی، کارخانه فولاد یا هر محیط مبتنی بر فناوری عملیاتی (OT)، یک رخداد سایبری ممکن است مستقیما بر دسترس پذیری تجهیزات، فرایند تولید، کیفیت محصول و حتی ایمنی عملیات اثر بگذارد.
سیستمی که در شبکه اداری صرفا یک Endpoint محسوب می شود، در محیط صنعتی ممکن است یک Engineering Workstation متصل به PLC، یک HMI مورد استفاده اپراتور، یک SCADA Server، یک Historian یا بخشی از سامانه کنترل توزیع شده (DCS) باشد. در چنین شرایطی، اختلال در یک رایانه می تواند به اختلال در بخشی از فرایند صنعتی منجر شود.
به همین دلیل، امنیت سایبری در شبکه های فناوری عملیاتی موضوعی جدا از تولید نیست، بلکه یکی از ارکان ایمنی و تداوم عملیات صنعتی به شمار می رود.
تفاوت شبکه صنعتی با شبکه فناوری اطلاعات
یکی از مهم ترین تفاوت های محیط مبتنی بر فناوری عملیاتی (OT) با شبکه های معمول فناوری اطلاعات، محدودیت در اعمال تغییرات است. در شبکه های سازمانی، نصب Patch، راه اندازی مجدد سیستم یا حتی تعویض یک Workstation معمولا بخشی از فرایند عادی نگهداشت است. در محیط صنعتی، همین اقدامات ممکن است به هماهنگی با تیم بهره برداری، تایید سازنده تجهیزات، آزمون سازگاری و انتظار تا پنجره توقف تولید نیاز داشته باشند.
برخی سیستم های صنعتی نیز سال ها بدون تغییر اساسی در سرویس باقی می مانند؛ زیرا به نرم افزارها یا تجهیزاتی وابسته اند که ارتقای آنها ساده نیست. تعویض یک Server قدیمی ممکن است مستلزم ارتقای نرم افزار SCADA، تغییر بخشی از DCS یا حتی توقف موقت خط تولید باشد.
در چنین محیطی، امنیت موثر باید بتواند بدون برهم زدن ثبات فرایند، دید و کنترل بیشتری ایجاد کند. راهکاری که برای شبکه اداری مناسب است، لزوما نمی تواند با همان تنظیمات و سیاست ها در شبکه صنعتی استفاده شود.
همگرایی فناوری اطلاعات (IT) و فناوری عملیاتی (OT) این مسئله را پیچیده تر کرده است. شبکه های صنعتی برای گزارش دهی، برنامه ریزی تولید، تبادل اطلاعات با ERP و Historian، نگهداشت از راه دور و سایر نیازهای عملیاتی به بخش های مختلف زیرساخت دیجیتال متصل شده اند.
لپ تاپ پیمانکار، رسانه USB، دسترسی از راه دور، نرم افزار شخص ثالث یا حتی یک حساب کاربری معتبر می تواند به مسیری برای ورود تهدید تبدیل شود. لازم نیست مهاجم برای اخلال در عملیات از ابتدا PLC را هدف قرار دهد. دسترسی به یک Engineering Workstation یا Server مرتبط با فناوری عملیاتی (OT) نیز می تواند مسیر حرکت به سمت دارایی های حساس تر را باز کند.
دیدپذیری؛ نخستین لایه دفاع در شبکه های صنعتی
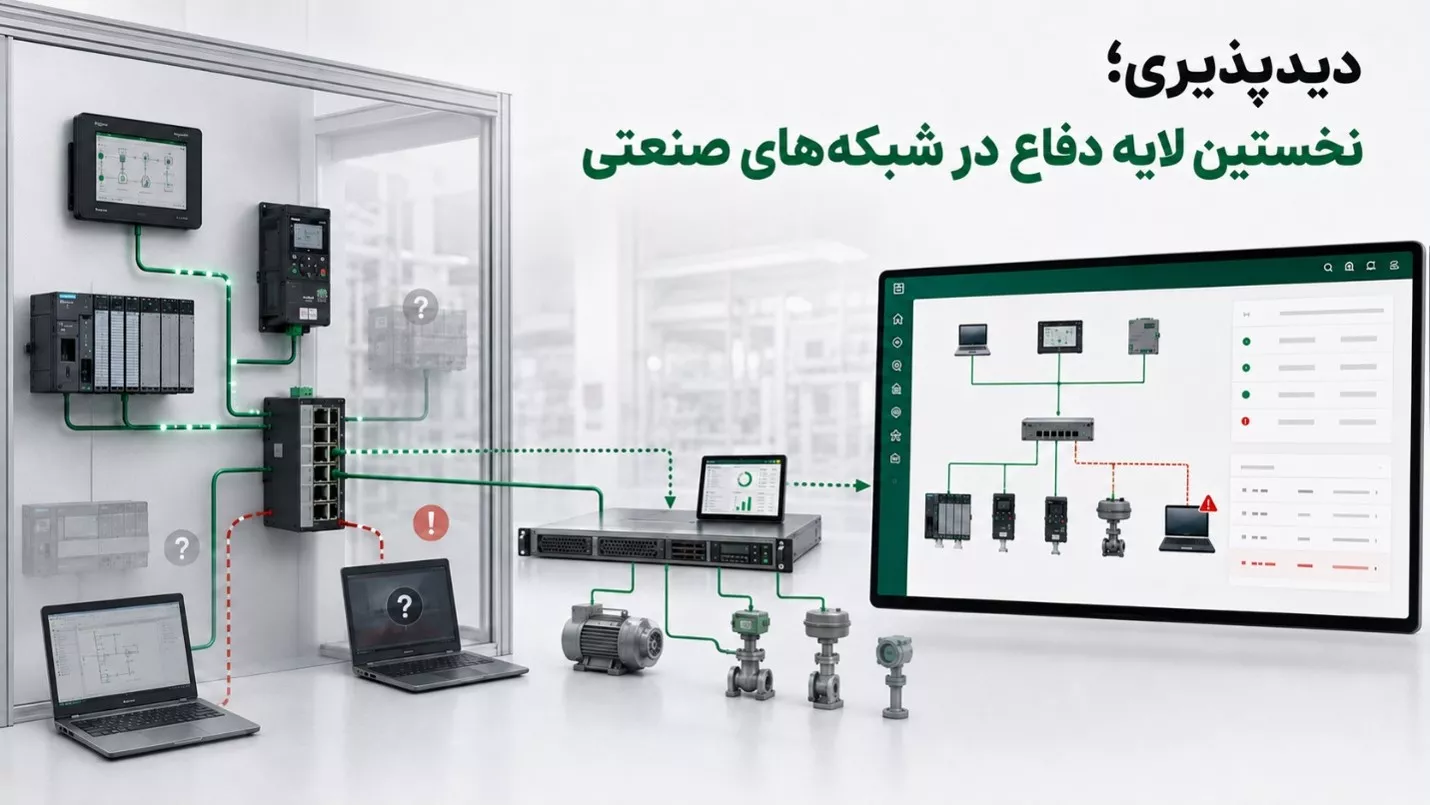
سازمانی که تصویر دقیقی از دارایی های فناوری عملیاتی (OT) خود ندارد، نمی تواند تغییرات و رفتارهای غیرعادی را به درستی تشخیص دهد. در بسیاری از سایت های صنعتی، مستندات شبکه با وضعیت واقعی آن یکسان نیستند.
ممکن است تجهیزی هنگام توسعه خط تولید اضافه شده باشد، لپ تاپی پس از پایان عملیات نگهداشت همچنان به شبکه متصل مانده باشد، پروژه یا پیکربندی یک PLC تغییر کرده باشد یا مسیر دسترسی از راه دوری ایجاد شده باشد که در مستندات اولیه ثبت نشده است. هرکدام از این موارد می توانند نقطه کوری در دید امنیتی سازمان ایجاد کنند.
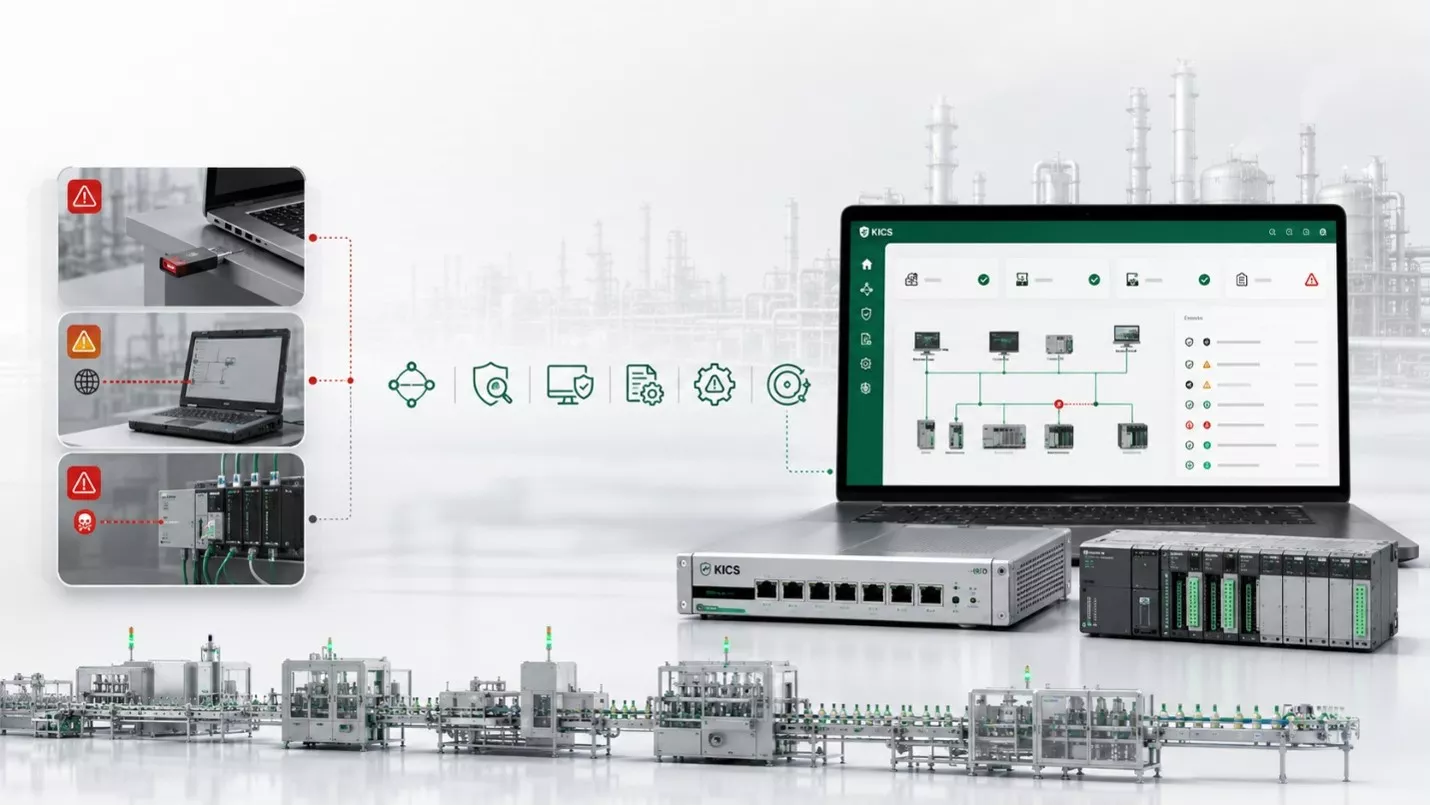
Kaspersky Industrial Cybersecurity Platform یا KICS، راهکاری تخصصی برای حفاظت از زیرساخت های صنعتی است که دو لایه اصلی و مکمل را در کنار یکدیگر قرار می دهد: KICS for Networks و KICS for Nodes.
بخش KICS for Networks دید لازم نسبت به دارایی ها، ارتباطات و رفتار شبکه صنعتی را فراهم می کند. در مقابل، KICS for Nodes از Workstationها و Serverهای صنعتی محافظت می کند و قابلیت هایی مانند محافظت در برابر بدافزار، کنترل اجرای برنامه ها، مدیریت رسانه های قابل حمل و پایش یکپارچگی سیستم را در اختیار سازمان قرار می دهد. ترکیب این دو بخش کمک می کند رخدادها هم از دید شبکه و هم از دید Endpoint قابل بررسی باشند.
در لایه شبکه، KICS for Networks بر شناسایی دارایی ها، مشاهده ارتباطات و تحلیل رفتار تجهیزات تمرکز دارد. این راهکار می تواند نشست های شبکه را ثبت کند و نقشه ای از توپولوژی و تعاملات واقعی ارائه دهد. در نتیجه، تیم امنیت به جای مشاهده صرف یک IP Address می تواند بررسی کند که آن آدرس به چه تجهیزی تعلق دارد، با کدام دارایی ها ارتباط دارد و از چه پروتکل هایی استفاده می کند.
این دیدپذیری فقط برای کشف حمله کاربرد ندارد. شناسایی تجهیزات ناشناخته، ارتباطات خارج از طراحی، نرم افزارهای قدیمی و تغییرات ثبت نشده به تیم های امنیت و فناوری عملیاتی (OT) کمک می کند پیش از وقوع حادثه نیز وضعیت واقعی شبکه را بهتر درک کنند.
پایش غیرفعال؛ دید بیشتر با حداقل مداخله
یکی از ویژگی های مهم KICS for Networks، امکان پایش غیرفعال ترافیک است. در معماری Server و Sensor می توان نسخه ای از ترافیک شبکه را از طریق روش هایی مانند SPAN، Port Mirroring یا ERSPAN در اختیار Sensor قرار داد.
در این سناریو، Sensor به صورت Inline در مسیر اصلی ارتباط میان PLC، HMI، SCADA Server و سایر تجهیزات صنعتی قرار نمی گیرد. ترافیک اصلی مسیر عادی خود را ادامه می دهد و نسخه ای از آن برای شناسایی دارایی ها، مشاهده ارتباطات و تشخیص رویدادهای امنیتی تحلیل می شود.
این روش در شبکه های OT اهمیت زیادی دارد؛ زیرا بسیاری از تیم های بهره برداری تمایلی ندارند تجهیز جدیدی در مسیر مستقیم ارتباطات عملیاتی قرار گیرد. پایش غیرفعال امکان دستیابی به بخش مهمی از دیدپذیری و قابلیت تشخیص را فراهم می کند، بدون آنکه Sensor به نقطه ای الزامی در مسیر عبور ترافیک تولید تبدیل شود.
البته معماری نهایی باید بر اساس توپولوژی شبکه، نقاط مناسب Mirroring، حجم ترافیک و بخش بندی سایت طراحی شود. کیفیت دید KICS نیز به این بستگی دارد که چه بخش هایی از ترافیک در اختیار Sensor قرار می گیرند.
از مشاهده ترافیک تا درک رفتار فرایند
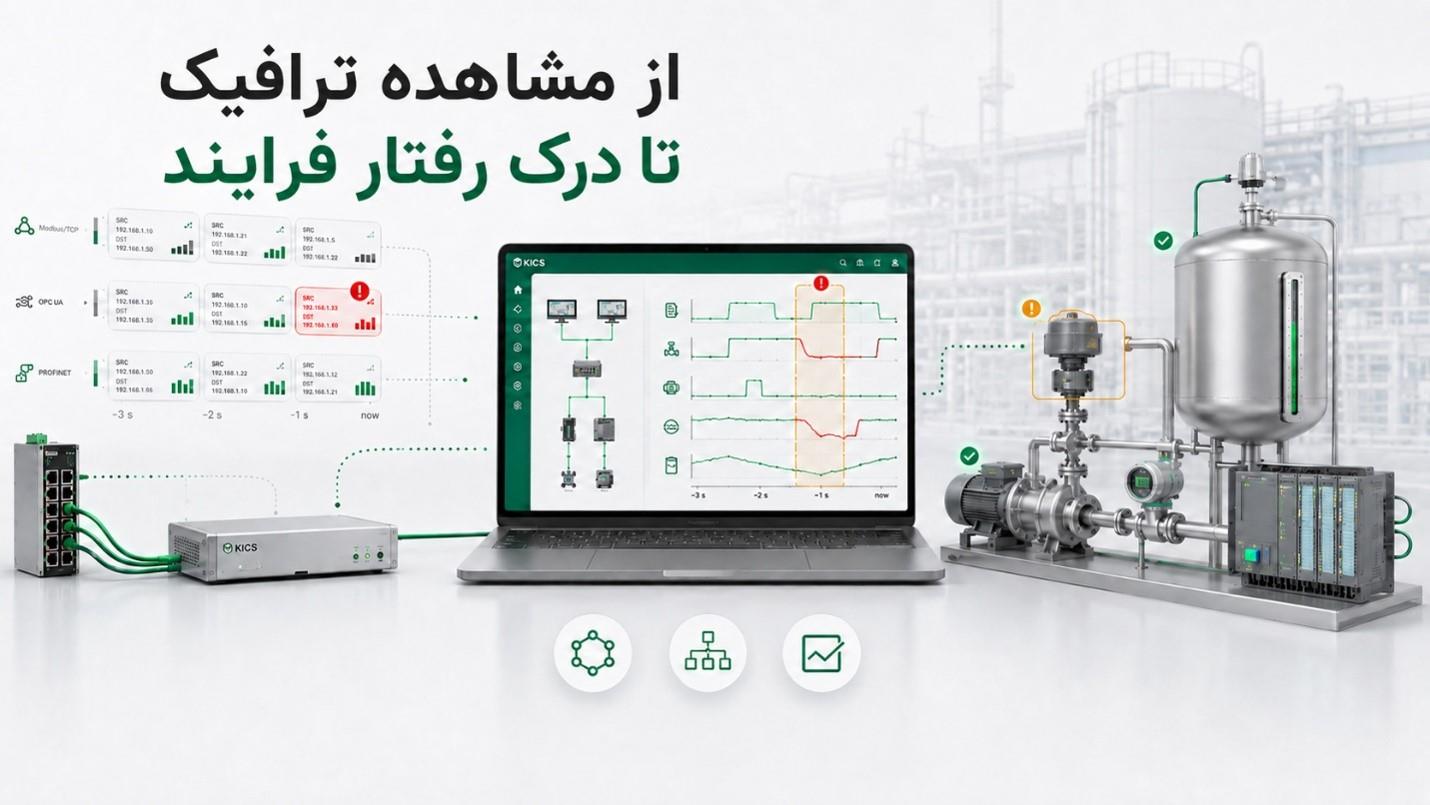
مشاهده ترافیک به تنهایی کافی نیست. شبکه های صنعتی معمولا از الگوهای ارتباطی مشخص و نسبتا ثابتی پیروی می کنند. برای مثال، یک Engineering Workstation ممکن است فقط هنگام عملیات نگهداشت با PLCهای معینی ارتباط برقرار کند و یک HMI نیز معمولا با مجموعه محدودی از Serverها و Controllerها در تماس باشد.
هرگونه تغییر در این الگوها، مانند برقراری ارتباط با تجهیزی غیرمنتظره، استفاده از یک پروتکل جدید یا ارسال فرمانی خارج از روال معمول، می تواند نشانه فعالیتی غیرعادی و نیازمند بررسی باشد.
KICS for Networks برای تحلیل این رفتارها از چند سازوکار مکمل استفاده می کند.
Interaction Control، Process Control و تشخیص نفوذ
Interaction Control ارتباطات مشاهده شده میان تجهیزات را با قواعد مجاز مقایسه می کند. Process Control مقادیر و پارامترهای فرایند صنعتی را بررسی می کند و می تواند خروج آنها از شرایط تعیین شده را تشخیص دهد. Intrusion Detection نیز ترافیک را برای یافتن نشانه ها و الگوهای مرتبط با حملات بررسی می کند و Network Anomaly Detection به شناسایی انحراف از رفتار معمول شبکه کمک می کند.
پس از طی دوره یادگیری و تنظیم قواعد، الگوی معمول ارتباطات و رفتار فرایند می تواند به عنوان وضعیت مرجع در نظر گرفته شود. در این حالت، مشاهده یک ارتباط جدید از Engineering Workstation به PLC صرفا نمایش ارتباط میان دو IP Address نیست. تیم بررسی می تواند مشخص کند این آدرس ها به چه تجهیزاتی تعلق دارند، آیا چنین ارتباطی پیش تر مشاهده یا مجاز شناخته شده است و آیا هم زمان فرمان یا تغییری در فرایند رخ داده است.
این زمینه در محیط فناوری عملیاتی (OT) اهمیت زیادی دارد؛ زیرا هر رفتار متفاوتی لزوما به معنای حمله سایبری نیست. عملیات Commissioning، تغییر Firmware، راه اندازی تجهیز جدید یا نگهداشت برنامه ریزی شده نیز ممکن است الگوی ارتباطات را تغییر دهد.
مزیت راهکار تخصصی OT در این است که اطلاعات لازم برای تفکیک فعالیت مجاز از رفتار مشکوک را در اختیار تیم امنیت قرار دهد. البته دستیابی به این نتیجه به دوره یادگیری کافی، تنظیم صحیح قواعد و همکاری تیم های امنیت، کنترل و بهره برداری نیاز دارد.
محافظت از نقاط پایانی و کنترل رسانه های قابل حمل
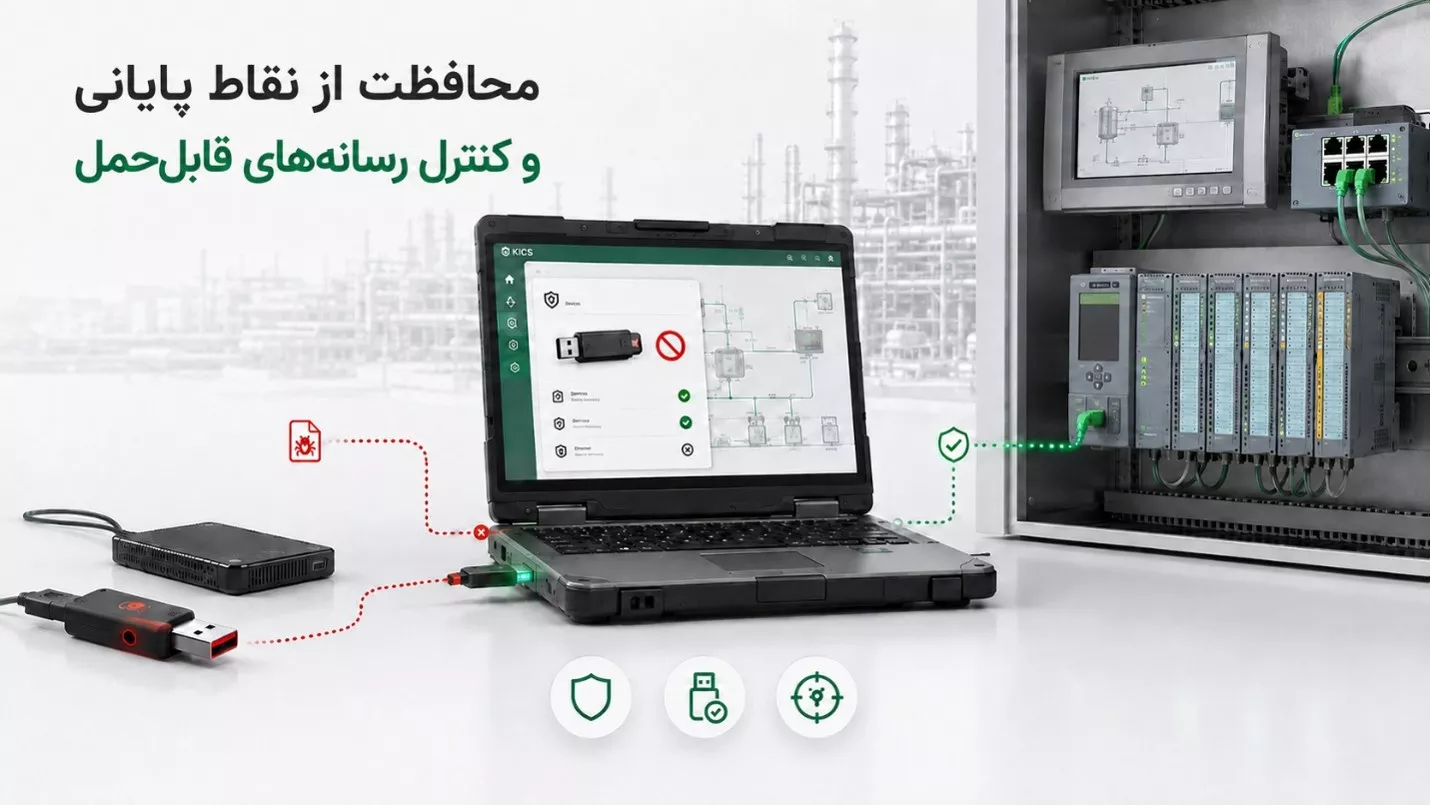
همه تهدیدها از شبکه آغاز نمی شوند. یک USB آلوده ممکن است به Engineering Workstation متصل شود و فایل یا Script مخربی را پیش از ایجاد هرگونه ارتباط شبکه ای اجرا کند. در چنین شرایطی، پایش ترافیک به تنهایی نمی تواند نخستین مرحله رخداد را مشاهده کند.
KICS for Nodes برای حفاظت از Workstationها و Serverهای صنعتی طراحی شده و قابلیت هایی مانند Real-Time File Protection، Applications Launch Control، Device Control و System Integrity Monitoring را فراهم می کند.
Applications Launch Control امکان کنترل اجرای فایل های اجرایی، Scriptها و بسته های نصب را بر اساس قواعد تعیین شده فراهم می کند. سازمان می تواند به جای مجاز دانستن همه برنامه ها، تنها اجرای نرم افزارها و فایل های مورد تایید را مجاز کند.
Device Control نیز برای مدیریت دسترسی به رسانه های قابل حمل و تجهیزات خارجی به کار می رود. علاوه بر آن، قابلیت Removable Drives Scan می تواند فایل های موجود روی رسانه های قابل حمل را پیش از استفاده بررسی کند.
این کنترل ها برای کارخانه هایی اهمیت ویژه دارند که همچنان برای انتقال Firmware، فایل پروژه، نسخه پشتیبان یا بسته های به روزرسانی از USB استفاده می کنند. حذف کامل رسانه های قابل حمل در بسیاری از این محیط ها واقع بینانه نیست؛ اما می توان تجهیزات و کاربران مجاز را مشخص کرد، رسانه ها را پیش از استفاده اسکن کرد، اجرای فایل ها را با Allowlisting محدود ساخت و فعالیت های انجام شده را ثبت و پایش کرد.
هدف، متوقف کردن فرایند ضروری نگهداشت نیست؛ بلکه کنترل پذیر و قابل ردیابی کردن آن است.
ارتباط تله متری شبکه و Endpoint
ترکیب KICS for Networks و KICS for Nodes هنگام بررسی رخدادهای امنیتی اهمیت بیشتری پیدا می کند. مشاهده یک فایل مشکوک روی Engineering Workstation، بدون اطلاع از رویدادهای قبل و بعد از اجرای آن، تصویر کاملی از رخداد ارائه نمی دهد. به همان نسبت، مشاهده یک ارتباط شبکه ای جدید بدون دانستن اینکه کدام Process، Application یا User آن را ایجاد کرده است نیز ممکن است برای تصمیم گیری کافی نباشد.
یکپارچگی KICS for Networks با اجزای پشتیبانی شده حفاظت نقطه پایانی، امکان استفاده هم زمان از داده های شبکه و Endpoint را فراهم می کند. در این حالت، رویدادها می توانند با اطلاعاتی مانند برنامه در حال اجرا، فرایند مرتبط و کاربر ایجاد کننده فعالیت غنی تر شوند.
قابلیت های Extended Detection and Response در KICS for Networks همچنین امکان مشاهده اطلاعات رخدادهای EDR و مدیریت برخی اقدامات واکنشی روی نقاط پایانی را فراهم می کنند. بسته به محصول، نسخه و نحوه یکپارچه سازی، این اقدامات می توانند شامل ایزوله کردن سیستم از شبکه، جلوگیری از اجرای فایل، قرنطینه کردن فایل یا متوقف کردن یک Process باشند.
رویدادهای مرتبط نیز می توانند در قالب یک Incident بررسی شوند تا تیم امنیت به جای چند هشدار پراکنده، تصویر منسجم تری از زنجیره رخداد در اختیار داشته باشد.
واکنش در شبکه های صنعتی باید کنترل شده باشد
در محیط صنعتی، خود واکنش امنیتی نیز باید با دقت طراحی شود. ایزوله کردن یک لپ تاپ اداری از شبکه معمولا اقدام قابل قبولی است؛ اما جداسازی یک Engineering Workstation فعال یا Server مرتبط با تولید ممکن است خود باعث اختلال در عملیات شود.
بنابراین، وجود قابلیت واکنش به معنای اجرای خودکار همه اقدامات نیست. سیاست پاسخ باید بر اساس اهمیت دارایی، نقش آن در فرایند تولید و هماهنگی میان SOC، تیم فناوری عملیاتی (OT) و بهره برداری طراحی شود.
برای برخی دارایی ها، ممکن است جمع آوری شواهد، محدود کردن بخشی از ارتباطات، انتقال کنترل به وضعیت دستی یا انتظار برای تایید مسئول بهره برداری، مناسب تر از جداسازی فوری باشد. هدف، مهار تهدید بدون ایجاد اختلالی بزرگ تر از خود رخداد است.
کشف و مقابله با دستکاری تنظیمات تجهیزات صنعتی
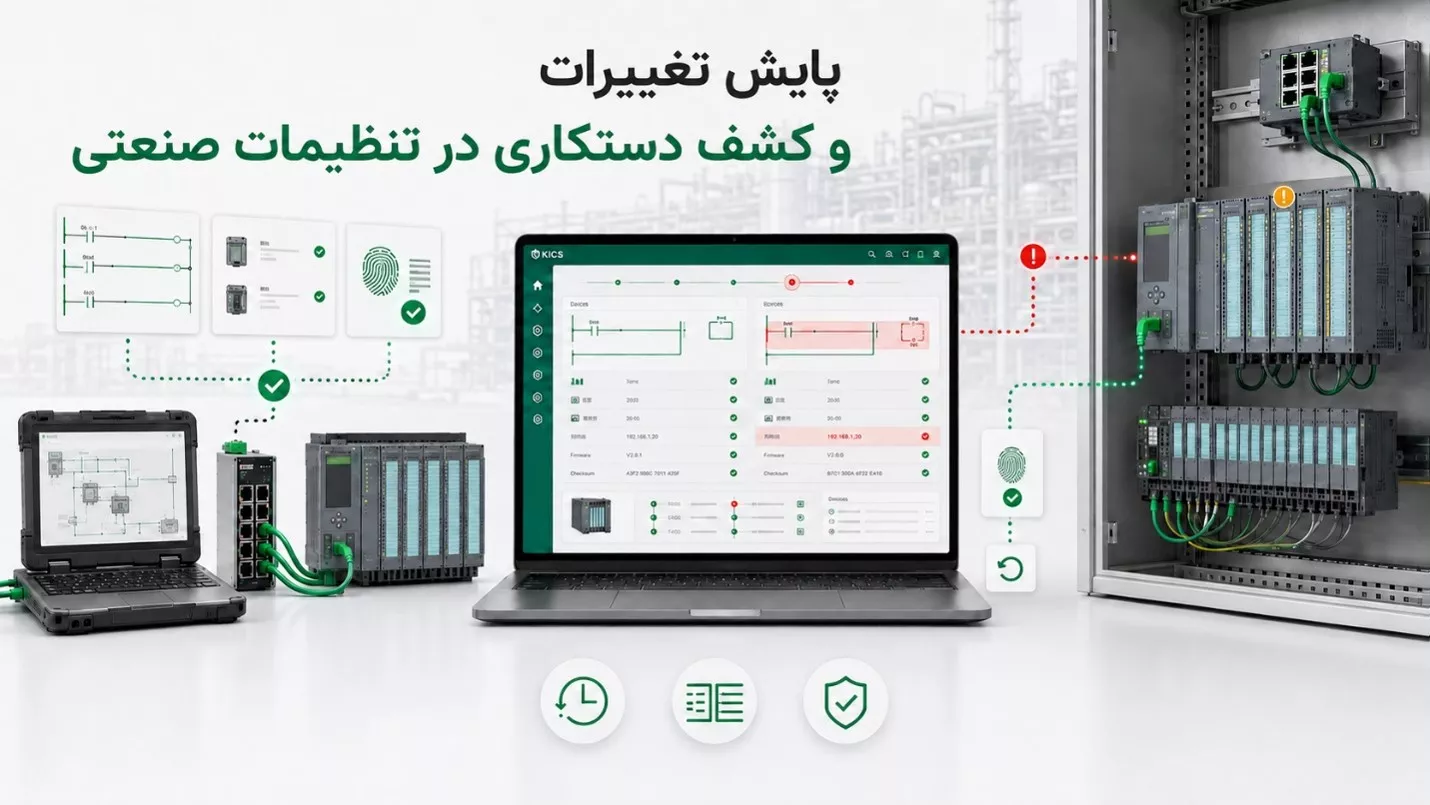
اختلال عملیاتی همیشه نتیجه بدافزار نیست. یک تغییر اشتباه یا غیرمجاز در تنظیمات Switch، Server، سیستم عامل یا PLC نیز می تواند پیامدی جدی ایجاد کند. این تغییر ممکن است ناشی از خطای انسانی، نگهداشت برنامه ریزی نشده، نقص فرایند مدیریت تغییر یا اقدامی عمدی باشد.
قابلیت Configuration Control در KICS for Networks می تواند اطلاعات پیکربندی تجهیزات پشتیبانی شده را جمع آوری و نگهداری کند. سپس پیکربندی جاری با نسخه قبلی یا پیکربندی مرجع، موسوم به Golden Configuration، مقایسه می شود تا تغییرات ایجاد شده سریع تر شناسایی شوند.
این قابلیت به تیم بررسی کمک می کند به جای بازسازی دستی وضعیت سیستم، مشخص کند چه بخشی از پیکربندی تغییر کرده و آیا تغییر با فرایند تایید شده مدیریت تغییر مطابقت داشته است. جمع آوری اطلاعات نیز با توجه به نوع دارایی می تواند به روش Agent-based یا Agentless انجام شود.
KICS for Networks علاوه بر کنترل پیکربندی، می تواند عملیات خواندن و نوشتن پروژه PLC را برای برخی تجهیزات پشتیبانی شده در ترافیک شبکه مشاهده کند.
در KICS for Nodes نیز قابلیت PLC Project Integrity Check وجود دارد. این قابلیت پروژه PLC را با نسخه مرجع مقایسه می کند تا تغییر یا عدم انطباق آن با وضعیت مورد تایید مشخص شود. این موضوع به معنای نصب Agent روی PLC نیست؛ اطلاعات پروژه از طریق سیستم های پشتیبانی شده جمع آوری و با مرجع تعریف شده مقایسه می شوند.
در نسخه 4.5، تجهیزاتی از خانواده های Siemens SIMATIC و SIPROTEC، Schneider Electric Modicon، Emerson DeltaV، Rockwell Automation ControlLogix و تجهیزات مبتنی بر CODESYS در فهرست پشتیبانی قرار دارند. با این حال، استفاده عملی از این قابلیت به سازنده، مدل، سری و نسخه دقیق تجهیز بستگی دارد و باید پیش از طراحی نهایی بر اساس مستندات همان نسخه بررسی شود.
مدیریت آسیب پذیری در کنار واقعیت های عملیاتی
مدیریت آسیب پذیری در فناوری عملیاتی (OT) نیز با شبکه های معمول فناوری اطلاعات تفاوت دارد. شناسایی یک آسیب پذیری روی Server یا Workstation صنعتی لزوما به نصب فوری Patch منجر نمی شود. اهمیت دارایی، مسیرهای دسترسی، نقش سیستم در فرایند، سازگاری Patch با نرم افزار صنعتی، تایید سازنده و پنجره نگهداشت باید هم زمان بررسی شوند.
KICS for Networks امکان اجرای ارزیابی های آسیب پذیری و انطباق را فراهم می کند و اطلاعات حاصل را در کنار مشخصات دارایی ها، نرم افزارها و ارتباطات شبکه قرار می دهد. این زمینه سازی به تیم امنیت کمک می کند آسیب پذیری را صرفا به عنوان یک شماره CVE نبیند و نقش واقعی تجهیز و میزان مواجهه آن را نیز در تصمیم گیری وارد کند.
برای مثال، دو سیستم ممکن است آسیب پذیری یکسانی داشته باشند؛ اما یکی از آنها در بخشی محدود و تفکیک شده قرار گرفته باشد و دیگری با چند شبکه و سیستم حساس ارتباط داشته باشد. طبیعی است که اولویت و نحوه کاهش ریسک این دو دارایی یکسان نباشد.
این موضوع برای سیستم های قدیمی و منسوخ اهمیت بیشتری دارد. در بسیاری از سایت های صنعتی، یک سیستم عامل قدیمی همچنان میزبان نرم افزاری حیاتی است و تعویض آن ممکن است به ارتقای DCS، تغییر نرم افزار صنعتی یا توقف طولانی تولید نیاز داشته باشد.
در این شرایط، Segmentation، Applications Launch Control، Device Control، محدودسازی ارتباطات، پایش غیرفعال و کنترل پیکربندی می توانند به عنوان کنترل های جبرانی در کنار یکدیگر به کار گرفته شوند. این کنترل ها آسیب پذیری را از بین نمی برند، اما می توانند احتمال سوءاستفاده و دامنه اثر رخداد را کاهش دهند.
کنترل دسترسی از راه دور
بسیاری از تجهیزات صنعتی برای نگهداشت و رفع اشکال به پشتیبانی سازنده یا پیمانکار نیاز دارند؛ بنابراین، حذف کامل Remote Access همیشه عملی نیست. رویکرد مناسب تر، کنترل دقیق این مسیر است.
استفاده از احراز هویت چندعاملی، Jump Server، دسترسی زمان دار، حداقل سطح دسترسی، ثبت نشست ها و فرایند تایید می تواند احتمال سوءاستفاده از دسترسی راه دور را کاهش دهد. این کنترل ها معمولا از طریق راهکارهای مدیریت دسترسی، PAM یا زیرساخت دسترسی امن پیاده سازی می شوند و KICS جایگزین آنها نیست.
نقش KICS در این بخش، افزایش دید نسبت به رفتار پس از برقراری دسترسی است. حتی اگر یک حساب کاربری معتبر باشد، ممکن است سیستم مورد استفاده پیمانکار پس از ورود با تجهیزی ارتباط برقرار کند که در محدوده عملیات نگهداشت قرار ندارد. KICS for Networks می تواند این ارتباطات و انحراف آنها از الگوی مجاز را آشکار کند.
بنابراین، اعتبار حساب به تنهایی برای اعتماد کافی نیست؛ دامنه فعالیت و رفتار سیستم پس از ورود نیز باید پایش شود.
مدیریت سایت ها و سازگاری با محیط صنعتی
در سازمان هایی که چند کارخانه، نیروگاه، پست برق یا سایت دورافتاده دارند، ایجاد دید مرکزی اهمیت زیادی پیدا می کند. KICS for Networks می تواند اطلاعات چند Server و سایت را از طریق Kaspersky Security Center Web Console در قالب نقشه ها و نماهای مدیریتی نمایش دهد.
دید مرکزی به این معنا نیست که همه سایت ها باید سیاستی یکسان داشته باشند. هر کارخانه ممکن است از پروتکل ها، تجهیزات، نرم افزارها، پنجره های نگهداشت و سطوح حساسیت متفاوتی استفاده کند. ارزش مدیریت مرکزی زمانی مشخص می شود که استانداردی مشترک برای مشاهده وضعیت، مدیریت رویدادها و گزارش دهی ایجاد شود، بدون آنکه تفاوت های عملیاتی سایت ها نادیده گرفته شوند.
سازگاری نرم افزاری نیز هنگام نصب حفاظت Endpoint در شبکه فناوری عملیاتی (OT) اهمیت دارد. KICS for Nodes برای برخی نرم افزارهای صنعتی، پروفایل های آماده ای از تنظیمات و استثناهای پیشنهادی ارائه می کند. این پروفایل ها می توانند تنظیم اولیه Trusted Zone و کاهش احتمال تداخل با نرم افزارهای صنعتی را ساده تر کنند.
با این حال، وجود پروفایل آماده به معنای حذف نیاز به آزمون سازگاری نیست. تنظیمات نهایی باید بر اساس نسخه دقیق نرم افزار صنعتی، نقش سیستم و شرایط واقعی سایت آزمایش و تایید شوند.
امنیت در خدمت تداوم تولید
KICS صرفا یک آنتی ویروس صنعتی یا سامانه مانیتورینگ شبکه نیست. این پلتفرم مجموعه ای از قابلیت های شناسایی دارایی، پایش شبکه، تحلیل رفتار فرایند، حفاظت از Endpoint، کنترل تغییرات و پاسخ به رخداد را در معماری متناسب با محیط های OT کنار یکدیگر قرار می دهد.
KICS for Networks دید و تحلیل شبکه صنعتی را فراهم می کند و KICS for Nodes حفاظت و تله متری Workstationها و Serverهای صنعتی را تکمیل می کند. ترکیب این دو لایه امکان بررسی رخداد را از دو زاویه مکمل فراهم می سازد.
در محیطی که توقف تولید می تواند هزینه ای بسیار بیشتر از خود رخداد امنیتی داشته باشد، ارزش امنیت فقط با تعداد بدافزارهای مسدود شده سنجیده نمی شود. کاهش نقاط کور، تشخیص سریع تر تغییرات، شناخت مسیر ارتباط دارایی ها و دسترسی به اطلاعات دقیق تر هنگام بررسی رویدادها می تواند زمان تصمیم گیری و دامنه خسارت را کاهش دهد.
امنیت فناوری عملیاتی (OT) به سمت مدلی حرکت کرده است که در آن هدف صرفا جلوگیری از حمله نیست. دیدپذیری، تشخیص، بررسی سریع، پاسخ کنترل شده و حفظ تداوم عملیات باید در کنار یکدیگر قرار گیرند.
Kaspersky Industrial Cybersecurity Platform نیز بر همین منطق طراحی شده است و ارزش قابلیت های آن زمانی بهتر مشخص می شود که در بستر واقعی شبکه صنعتی و با درنظر گرفتن محدودیت های تولید ارزیابی شود.
اجرای یک نصب آزمایشی کنترل شده، علاوه بر سنجش سازگاری و کارایی محصول، فرصتی برای مشاهده وضعیت واقعی شبکه فناوری عملیاتی (OT)، شناسایی دارایی های ناشناخته، بررسی الگوهای ارتباطی و کشف نقاط کور فراهم می کند. این شناخت فنی می تواند مبنای تصمیم گیری دقیق تری برای توسعه امنیت فناوری عملیاتی (OT) باشد؛ بدون آنکه امنیت به لایه ای جدا از فرایند تولید تبدیل شود.
خدمات ایمن آزما افزار در حوزه KICS
شرکت ایمن آزما افزار با ارائه مشاوره تخصصی، طراحی و اجرای نصب آزمایشی و پیاده سازی Kaspersky Industrial Cybersecurity Platform ، آماده همکاری با سازمان ها برای ارزیابی و ارتقای امنیت زیرساخت های فناوری عملیاتی (OT) است.
برای دریافت اطلاعات بیشتر درباره KICS، مشاهده دموی محصول، هماهنگی جلسه معرفی یا بررسی امکان اجرای نصب آزمایشی، با همکاران ما تماس بگیرید.